10月22日消息,昨晚经过一夜的补丁更新,全球IT人又迎来了一个满分漏洞。
项目管理平台GitLab今早发布重大安全更新,修复一项CVSS评分高达10.0的满分严重漏洞CVE-2026-110264。
攻击者在特定条件下无需任何登录权限,即可在自建服务器上远程执行任意代码,影响范围可追溯至2014年发布的7.0版本,波及长达12年的所有版本。
该漏洞属于整数溢位问题,GitLab官方指出,当系统编译经过特殊构造的正则表达式时,可能引发整数溢位,进而使未经身份验证的攻击者取得远程代码执行权限。
漏洞根源在于GitLab封装的Ruby内建正则表达式编译引擎Onigmo,由于GitLab在自家套件和建置环境中直接包含并维护该引擎,自7.0起每一版GitLab均带有此底层风险。
此漏洞由安全研究员joaxcar发现,这是该研究员一个月内第四次在GitLab正则表达式引擎中抓出代码执行漏洞。
此前GitLab于9月23日修复需登录权限的CVE-2026-93577和CVE-2026-89078(CVSS均为9.9),10月12日修复同样无需身份验证的CVSS 10.0漏洞CVE-2026-97229,但前三项影响仅限于19.2版,本次漏洞全面影响远古版本。
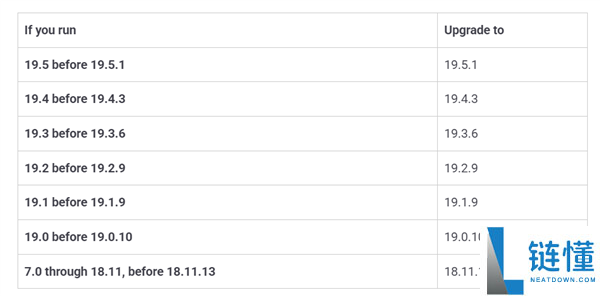
GitLab尚未公开触发该漏洞的具体前提条件,且目前无迹象显示已被实际利用。用户需更新至19.0.10、19.1.9、19.2.9、19.3.6、19.4.3或19.5.1,7.0至18.11版本用户更新至18.11.13。
官方表示CVSS满分漏洞等同见光即死,除拔网线外没有任何临时缓解措施或配置规避方法,直接安装修补版本是目前唯一可靠的防御手段。
 浏览量
 浏览量
 浏览量
 浏览量
 浏览量
 浏览量
 浏览量
 浏览量
 浏览量
 浏览量